入口を減らして、広がらないようにする
外に開く口を絞り、権限を最小にして、中で移動できないよう区切ります。入られないようにするだけでなく、入られても広がらない形にします。
どれも、いま実際に交わされている会話です。そして、どれも入口が開いたままの状態を指しています。
部長「サーバーのことは、田中くんが全部やっとった」あなた「田中さん、先月で辞められましたよね……」管理者のパスワードを知っている人が、社内にいません。乗っ取られても、取り返す手段がありません。
あなた「セキュリティって、業者さんが見てくれてますよね?」部長「たぶんな。保守料払っとるし」「止まっていないか」だけを見ている保守契約は珍しくありません。中に入られても、範囲外です。
部長「10年前に作ったやつやけど、問題なく動いとる」あなた「更新とか、してましたっけ……?」動いていることは、無事の証明になりません。10年前の入口が、10年分の手口にさらされています。
部長「うちみたいな小さい会社、狙う価値ないやろ」あなた「……そうですかね」攻撃する側は会社名を見ていません。入りやすい順に並べて、上から試すだけです。
問題はそのあとです。以前は業者さんが確かめてから公開していた工程が、いまは丸ごと抜け落ちていることがあります。
やりたいことを伝えるだけで、サイトも仕組みもできあがる。社内の誰かが作ってしまえる時代になりました。
動いているし、見た目も問題ない。忙しいので、そのまま本番へ。ここまでは何も起きません。
外から見て危ない状態になっていないか。それを見る人が、どこにもいないまま動き続けます。
むずかしい知識はいりません。下の8つは、私たちが診断で最初に見るポイントです。心当たりのあるものをタップしてみてください。
ここでの回答は無料セルフ診断(20問)に引き継がれ、続きから始められます。
サーバーがやられたとき、実際に会社に起きることを4つに整理しました。どれも、技術の話ではなく経営の話です。
システムが使えなくなり、受注も出荷も請求も止まります。復旧の見通しが立たないまま、業務を紙に戻す日が続きます。
お客様や取引先の情報が外に出ます。個人情報の漏えいは、国への報告と本人への通知が法律で決められています。
調査、復旧、代わりの手段、問い合わせ対応、そして賠償。身代金を払っても、データが戻る保証はありません。
「情報漏えいを起こした会社」として、社名が検索結果に残ります。大手との取引では、事故歴と対策を聞かれるようになります。
攻撃する側は「有名かどうか」ではなく「入りやすいかどうか」で選びます。よくある3つのパターンを、匿名にしてご紹介します。
テレワークのために入れたVPN機器。「穴がある」と公表されていたのに更新されず、そこから侵入されて、基幹システムごと使えなくなりました。
制作会社が作った管理画面が、すぐ推測できるURLのまま公開。パスワードも初期設定のままで、注文データが外から見える状態でした。
AIに書いてもらったコードをそのまま公開したところ、外部サービスのカギが表に出ていて、他人が自社の名義で使える状態に。請求書で気づきました。
専門の部署がない会社の、実際に申し込まれた方のお話です。
「ウイルス対策ソフトを入れているから大丈夫」——これはパソコンの話です。サーバーは、そもそも守り方が違います。
新しい弱点は毎週のように見つかります。作ったときは万全でも、更新を止めた瞬間から穴が増えていきます。
弱点探しも、自然な日本語の偽メールも、いまは自動。「小さい会社を狙う手間」が減ったぶん、被害が広がっています。
保守契約が「動いているかの確認」だけ、というのはよくある話。動作の確認と、危険の確認は別ものです。
私たちは、わざと攻撃を受けるための「おとりサーバー」を置いています。どこから、どんな手口で来ているのかを実際に見ながら、対策の順番を決めています。
機械は、会社の大きさを見ていません。
公開されているサーバーを、番号順に片っ端からノックしているだけです。
だから、規模も業種も関係なく見つかります。「うちみたいな小さいところは狙われない」は、残念ながら通用しません。
高い製品を後から買うより、サーバーの組み立て方を見直すほうが、早く・安く・確実です。私たちは、作る側と守る側を同じチームでやってきました。
外に開く口を絞り、権限を最小にして、中で移動できないよう区切ります。入られないようにするだけでなく、入られても広がらない形にします。
資料の説明よりも、目の前で見るほうが早いです。許可をいただいた環境で、管理画面がどう見つかり、どこから入られるのかを実演します。
おとりサーバーで観測を続けています。教科書の話ではなく、今週どこから何が来ているかを踏まえて、やるべき順番を決めます。
スピードを落とす必要はありません。AIで作りながら、公開前に危ない設定を止める仕組みを入れます。開発会社だからできる進め方です。
無料のセルフ診断から有料レポートまで、段階ごとにお渡しするものが違います。どの段階で終わっても大丈夫です。
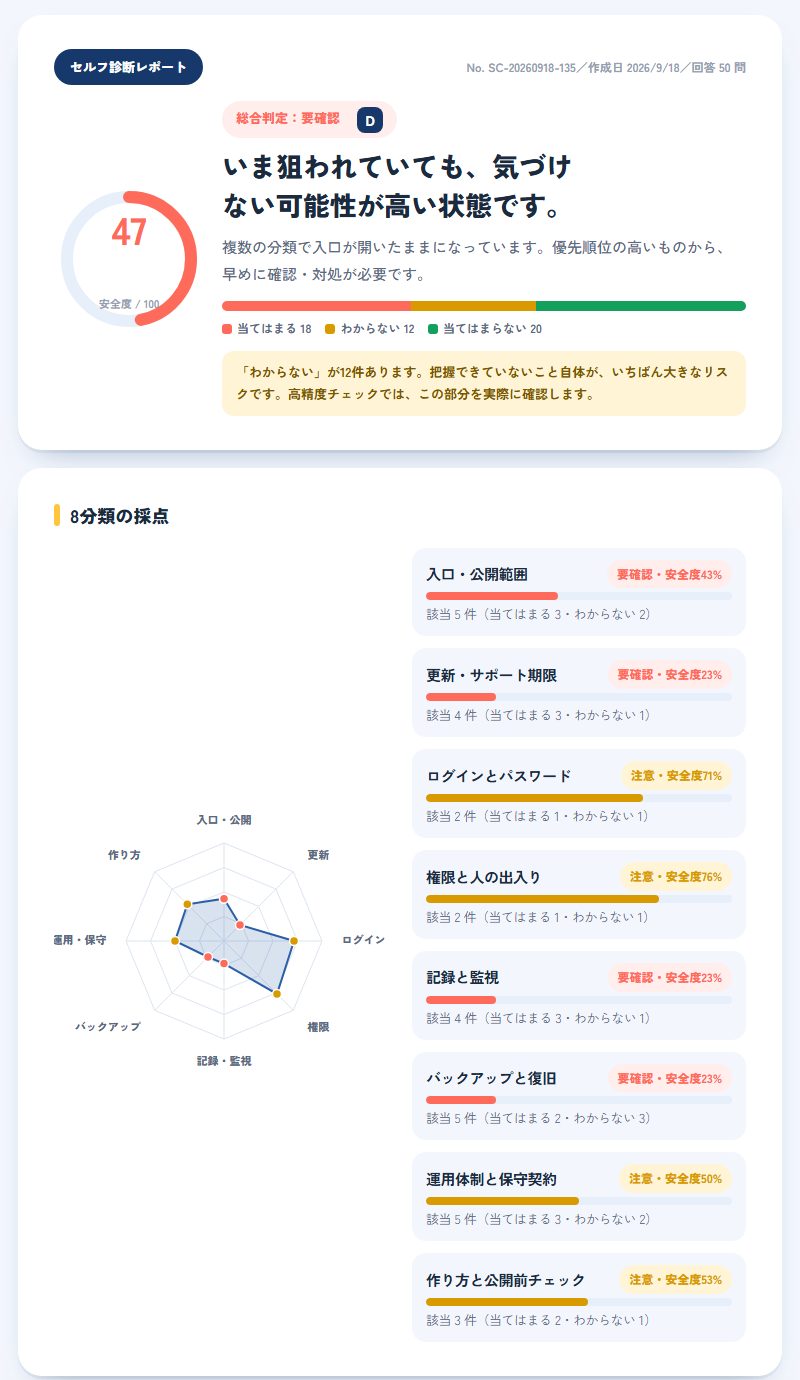
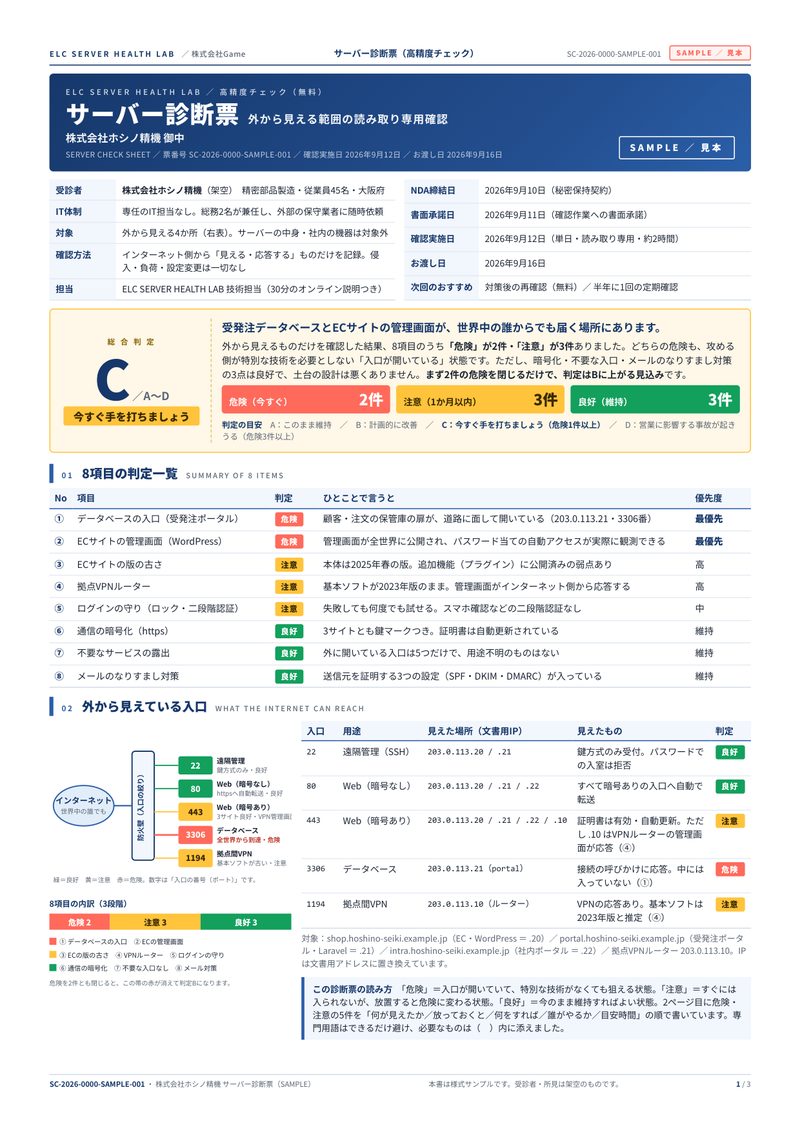 診断票のサンプルを見る(PDF・3ページ)
無料診断で終わっても大丈夫です。「もっと詳しく見てほしい」と思われた場合にだけ、次の段階があります。
まず20問に答えるだけ。専門知識はいりません。その場で危険度の目安がわかり、さらに30問(計50問)に答えるとレポートを作成します。
サーバーに実際に入って調べ、上のサンプルと同じ形式のレポートをお渡しします。結果のご説明(面談)は無料です。
レポートで見つかった箇所の改修や、月々の監視・保守。AIを使った運用基盤のご提案まで、必要な範囲だけお選びいただけます。
どちらも結果のご説明は無料です。レポートをお渡ししたあと、こちらから繰り返しご連絡することはありません。
文章だけでは伝わらないので、有料レポートの中身をそのまま公開しています。
8カテゴリの加重平均で総合スコアを算出し、同業種のなかで何位かを提示します。「危険です」で終わらせず、攻撃者がどう繋げるかを6つのシナリオで描き、優先度と工数をつけた処方箋(Rx-01〜12)まで記載します。
30日間の実測データから、稼働率・応答時間・トラフィック・リソースを4軸で分析します。「あと何日でディスクが満杯になるか」まで予測し、放置した場合に何が起きるかを添えて報告します。
※ 架空の企業(株式会社ホシノ精機)を対象にした様式サンプルです。実際のレポートは、対象サーバーの実測にもとづいて作成します。
Webで無料セルフ診断(50問)のレポート画面から、組織名と連絡先をご記入ください。サイトのアドレスは空欄でも大丈夫です。
秘密保持契約(NDA)を結び、どこを見るかを確認して書面で承諾をいただきます。
外から見える範囲を調べます。業務は止まりません。お待ちいただくだけです。
診断票をお渡しして、技術者がご説明します。ここで終わっても大丈夫です。
コースを選んでお申し込みください。結果のご説明(オンライン30分)は無料です。いただいた情報は、ご注文のご連絡以外には使いません。